সৌদিতে সড়ক দুর্ঘটনায় নিহত ৭ বাংলাদেশির পরিচয় জানাল কনস্যুলেট
অনলাইন ডেস্ক প্রকাশিত: রবিবার, ৮ নভেম্বর, ২০২৬, ১১:০৯ এম
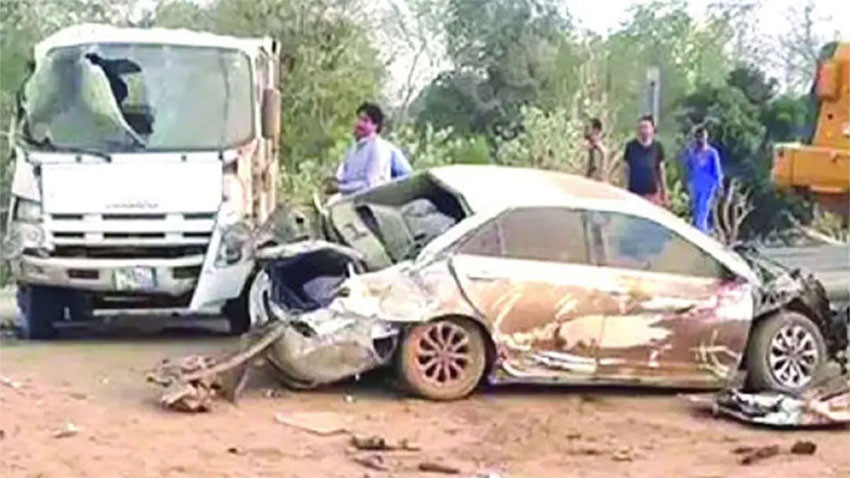
সৌদি আরবে সড়ক দুর্ঘটনায় নিহত সাত বাংলাদেশি নাগরিক তিনটি পরিবারের সদস্য। এ ঘটনায় আহত হয়েছেন আরও ছয়জন। নিহত ও আহতদের সবার গ্রামের বাড়ি কক্সবাজার জেলায়। স্থানীয় সময় শনিবার (৭ নভেম্বর) রাতে জেদ্দায় অবস্থিত বাংলাদেশ কনস্যুলেট এ তথ্য জানিয়েছে।
কনস্যুলেট জানায়, গত ৭ অক্টোবর দিবাগত রাত ২টার দিকে মদিনা থেকে জেদ্দায় ফেরার পথে আল-হিমনা নামক স্থানে এ দুর্ঘটনা ঘটে। এতে মোট ১৩ জন বাংলাদেশি হতাহত হন।
আরও দ্রুত ও নির্ভরযোগ্য সংবাদ পেতে
আমাদের Google News ফলো করুন
এবং নিয়মিত আপডেটের জন্য
WhatsApp Channel–এ যুক্ত থাকুন।
দুর্ঘটনায় নিহতরা মোট তিনটি পরিবারের সদস্য। এরমধ্যে জিয়াউর রহমানের পরিবারের চারজন, আলম শাহের পরিবারের দুজন এবং ইলিয়াসের পরিবারের একজন নিহত হয়েছেন।
জিয়াউর রহমানের পরিবারের চারজন হলেন- জিয়াউর রহমান, তার মেয়ে বুশরা এবং দুই ছেলে ইয়াসির ও ইয়াযান। তাদের মরদেহ আল-হিমনা জেনারেল হাসপাতালে রাখা হয়েছে। এ পরিবারের আহত দুজন হলেন- জিয়াউর রহমানের স্ত্রী শাকিরা ও মেয়ে ইউসরা।
শাকিরা খোলাইস জেনারেল হাসপাতালে এবং ইউসরা জেদ্দার কিং আব্দুল আজিজ হাসপাতালে চিকিৎসাধীন।
আলম শাহের পরিবারের দুজন নিহত হয়েছেন। তারা হলেন-তার স্ত্রী সানজিদা ও মেয়ে ফারিয়া। তাদের মরদেহ যথাক্রমে আল-হিমনা ও খোলাইস জেনারেল হাসপাতালে রাখা হয়েছে।
এ পরিবারের আহত দুজনের মধ্যে- আলম শাহ প্রাথমিক চিকিৎসা নিয়ে হাসপাতাল থেকে ছাড়া পেয়েছেন। তার ছেলে ফায়সাল ইস্ট জেদ্দা হাসপাতালে চিকিৎসাধীন।
ইলিয়াসের পরিবারের একজন নিহত হয়েছেন। কয়েকদিন আগে ওমরাহ করতে সৌদি আরবে আসা তার স্ত্রী আফসানা বিবি দুর্ঘটনায় মারা গেছেন। তার মরদেহ খোলাইস জেনারেল হাসপাতালে রাখা হয়েছে। আহত ইলিয়াস প্রাথমিক চিকিৎসা শেষে হাসপাতাল ছেড়েছেন।
এ ছাড়া, আহত আরেক বাংলাদেশি গফুর আলম খোলাইস জেনারেল হাসপাতালে চিকিৎসাধীন রয়েছেন।
প্রাথমিক তদন্তে জানা গেছে, দুর্ঘটনাকবলিত গাড়িটি চালাচ্ছিলেন একজন পাকিস্তানি নাগরিক। দুর্ঘটনার সময় গাড়িটির গতিবেগ ছিল ঘণ্টায় প্রায় ১৬০ কিলোমিটার। ট্রাফিক অফিসের প্রাথমিক ধারণা, অতিরিক্ত গতির কারণে নিয়ন্ত্রণ হারিয়ে গাড়িটি উল্টে যায়। তবে চালকের দাবি, টায়ার ফেটে যাওয়ায় দুর্ঘটনাটি ঘটেছে। প্রকৃত কারণ জানতে সংশ্লিষ্ট কর্তৃপক্ষের চূড়ান্ত প্রতিবেদনের জন্য অপেক্ষা করতে হবে।
জানা গেছে, দুর্ঘটনাকবলিত যাত্রীদের মধ্যে চারজন আল-আবির কোম্পানিতে কর্মরত ছিলেন। কোম্পানির মক্কা শাখার ম্যানেজার সালমানের তথ্য অনুযায়ী, গাড়িতে ওই চার কর্মী ও তাদের পরিবারের সদস্যরা ছিলেন। দুর্ঘটনার খবর পাওয়ার পরপরই জেদ্দার বাংলাদেশ কনস্যুলেট জেনারেল দ্রুত পদক্ষেপ নেয়। কনস্যুলেটের কাউন্সেলর (শ্রম) একজন আইন সহকারীসহ খোলাইস ট্রাফিক অফিসে যান এবং সংশ্লিষ্ট কর্মকর্তাদের সঙ্গে কথা বলেন।
নিহতদের মরদেহ দেশে পাঠানো এবং আহতদের চিকিৎসার বিষয়ে কনস্যুলেট প্রয়োজনীয় ব্যবস্থা নিয়েছে বলে জানানো হয়।
ফ্রিজে সাইবার হামলা, পরমাণু সতর্কবার্তা ও ৬৩০ কোটি ডলারের ক্রিপ্টো চুরি: কোনটি সত্য, কোনটি গুজব?
ডেস্ক নিউজ প্রকাশিত: রবিবার, ৮ নভেম্বর, ২০২৬, ৬:৩০ পিএম
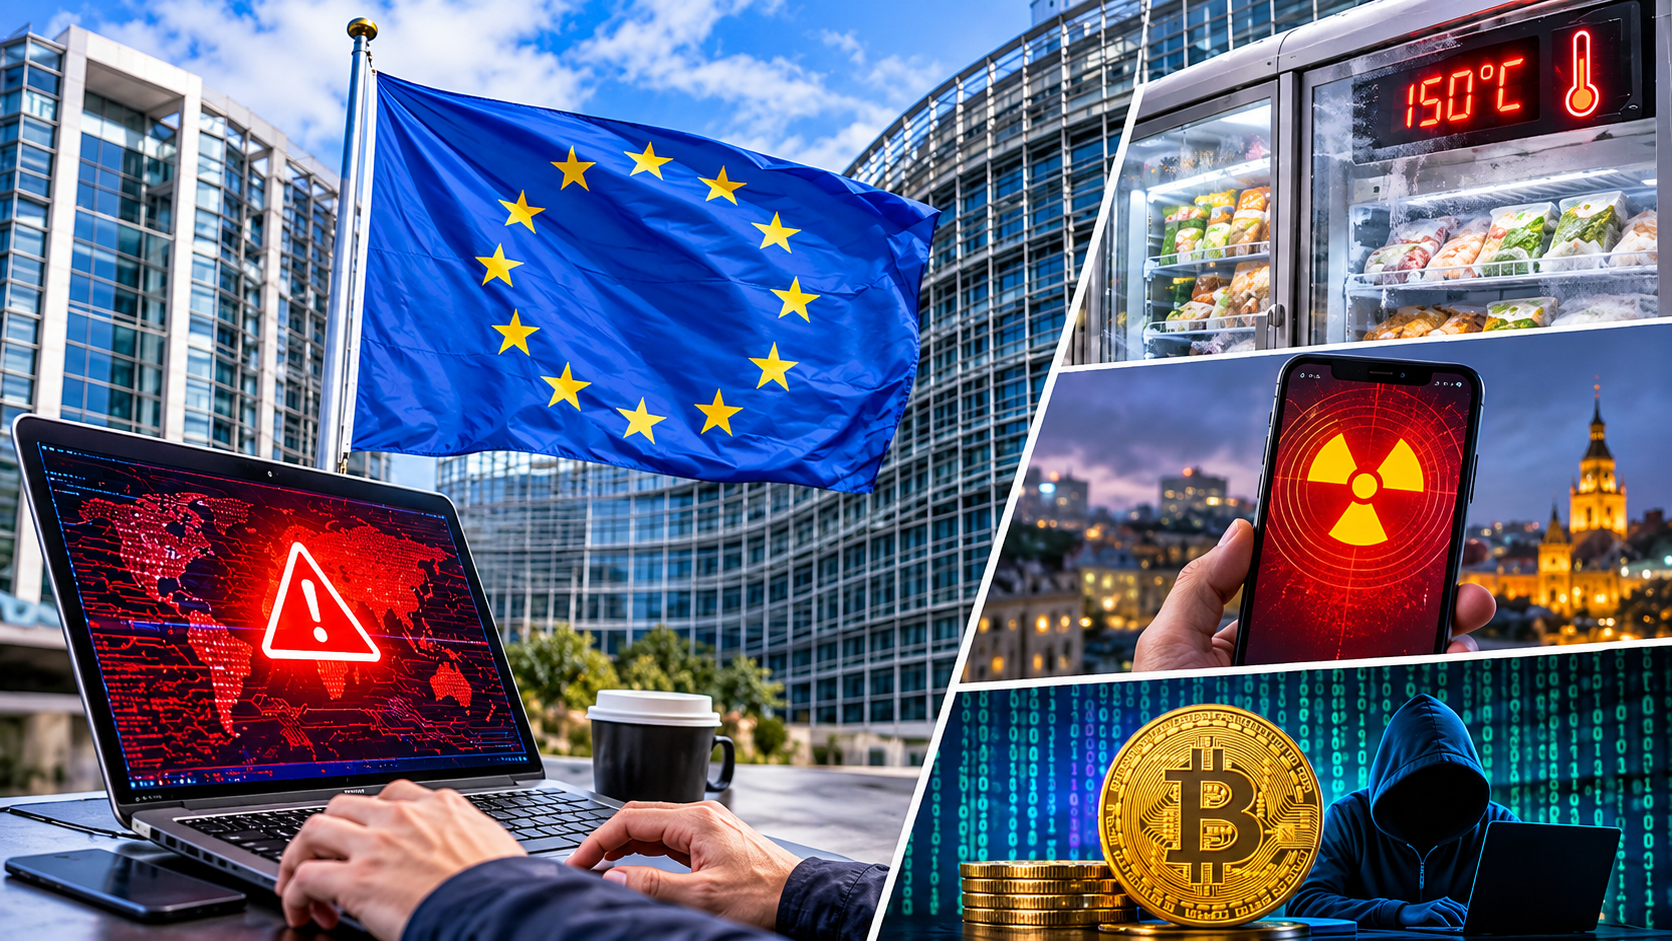
ইন্টারনেটের সঙ্গে যুক্ত সুপারমার্কেটের ফ্রিজের তাপমাত্রা বাড়িয়ে দেওয়া, যুদ্ধের মধ্যে ইউক্রেন ও রাশিয়ার নাগরিকদের কাছে পরমাণু হামলার ভুয়া সতর্কবার্তা পাঠানো এবং বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি বিনিময় প্ল্যাটফর্ম বিন্যান্সের হট ওয়ালেট থেকে প্রায় ৬৩০ কোটি ডলারের ডিজিটাল সম্পদ চুরি। মাত্র কয়েক দিনের ব্যবধানে ঘটে যাওয়া এসব ঘটনা ইউরোপসহ বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে নতুন উদ্বেগ তৈরি করেছে।
ব্রিটিশ সংবাদমাধ্যম দ্য গার্ডিয়ান ৮ নভেম্বর প্রকাশিত এক অনুসন্ধানী প্রতিবেদনে ঘটনাগুলোকে সাইবার হামলার নতুন পরিস্থিতির ইঙ্গিত হিসেবে তুলে ধরেছে। যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্রের প্রধান রিচার্ড হর্নও সতর্ক করেছেন, কৃত্রিম বুদ্ধিমত্তার সহায়তায় প্রযুক্তিগত দুর্বলতা শনাক্ত ও কাজে লাগানোর সক্ষমতা বাড়ছে।
তবে বিশেষজ্ঞদের সবাই একমত নন যে বিশ্ব কোনো নজিরবিহীন সাইবার বিপর্যয়ের দ্বারপ্রান্তে। তাঁদের মতে, সাম্প্রতিক ঘটনাগুলো গুরুতর হলেও এগুলোর পেছনের কারণ, উদ্দেশ্য ও দায়ী পক্ষ এক নয়।
আরও দ্রুত ও নির্ভরযোগ্য সংবাদ পেতে
আমাদের Google News ফলো করুন
এবং নিয়মিত আপডেটের জন্য
WhatsApp Channel–এ যুক্ত থাকুন।
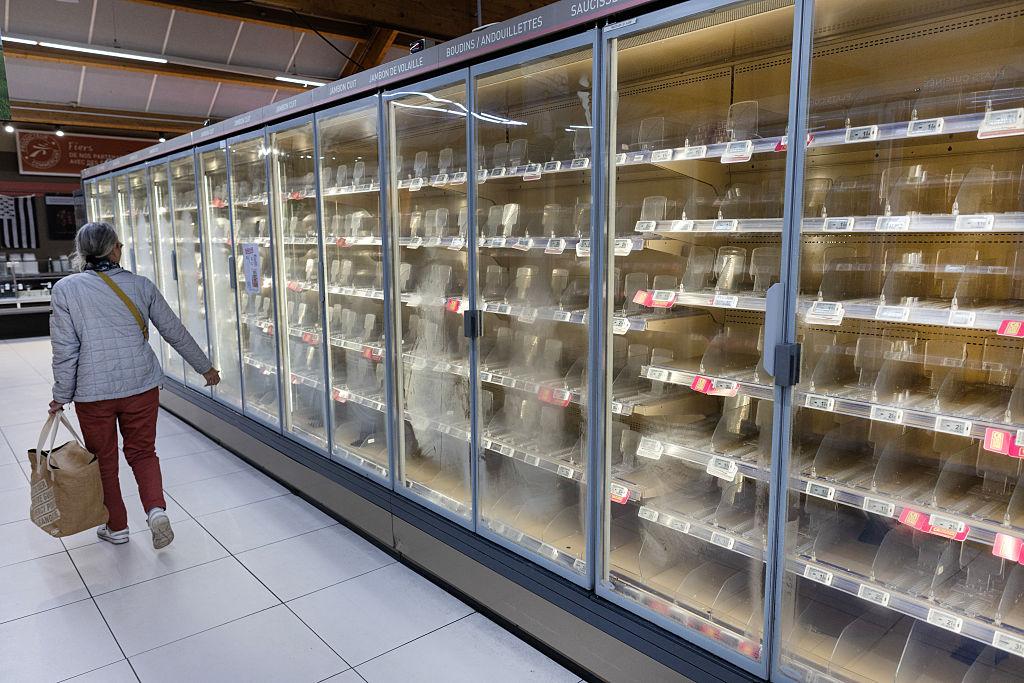
ঘটনার প্রথম বড় ঢেউ শুরু হয় ১১ ও ১২ অক্টোবর ফ্রান্সে। দেশটির কয়েক শ সুপারমার্কেটের শীতলীকরণ ব্যবস্থা সাইবার হামলার শিকার হয়। হ্যাকাররা দূর থেকে ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণ ব্যবস্থায় প্রবেশ করে তাপমাত্রা ও বরফ গলানোর সময়সূচি পরিবর্তন করে দেয়।
ফ্রান্সের নেভেজে সাইবার হামলার পর খালি হয়ে যাওয়া সুপারমার্কেটের ফ্রিজ। ছবি: ফ্রেড তান্নো / এএফপি
কিছু দোকানে ফ্রিজের তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত উঠে যায়। দীর্ঘ সময় ধরে শীতলীকরণ বন্ধ থাকায় বিপুল পরিমাণ মাংস, মাছ, দুগ্ধজাত খাবার ও হিমায়িত পণ্য নষ্ট হয়। কয়েকটি স্থানে অতিরিক্ত তাপের কারণে অগ্নিকাণ্ডের ঘটনাও ঘটে।
কারেফুর, ইন্টারমার্শে, মনোপ্রি এবং কোঅপারেটিভ ইউসহ বিভিন্ন সুপারমার্কেট ক্ষতিগ্রস্ত হয়। ফরাসি কর্তৃপক্ষ তদন্ত শুরু করে এবং দেশটির জাতীয় সাইবার নিরাপত্তা সংস্থা বিষয়টি খতিয়ে দেখে।
তদন্তে ড্যানিশ প্রযুক্তি প্রতিষ্ঠান ড্যানফসের তৈরি কিছু পুরোনো শীতলীকরণ নিয়ন্ত্রণ ব্যবস্থার দুর্বলতা সামনে আসে। এসব যন্ত্রের কিছু সংস্করণে নিরাপত্তা হালনাগাদ বন্ধ হয়ে গিয়েছিল। ফলে ইন্টারনেটের মাধ্যমে দূর থেকে নিয়ন্ত্রণ নেওয়ার সুযোগ তৈরি হয়েছিল।
এরপর ১ ও ২ নভেম্বর দ্বিতীয় দফায় ইউরোপের বিভিন্ন দেশে একই ধরনের ঘটনা ঘটে। বেলজিয়াম, এস্তোনিয়া, ফিনল্যান্ড, আয়ারল্যান্ড, লুক্সেমবার্গ, নেদারল্যান্ডস, পর্তুগাল, সুইডেন ও ইতালির বিভিন্ন দোকানে শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দেয়। কিছু ক্ষেত্রে খাবার নষ্ট হয়, আবার কিছু দোকানে দ্রুত ব্যবস্থা নেওয়ায় বড় ক্ষতি এড়ানো সম্ভব হয়।
যুক্তরাজ্যের কিছু খাদ্য ব্যবসাপ্রতিষ্ঠানও আক্রান্ত হয়। লন্ডনের ফল ও সবজির পাইকারি ব্যবসায়ী অ্যালেক্স পিয়ার্স তাঁর প্রতিষ্ঠানের ফ্রিজের তাপমাত্রা অস্বাভাবিকভাবে বেড়ে যেতে দেখে ইন্টারনেট সংযোগ বিচ্ছিন্ন করেন। এতে সম্ভাব্য বড় ক্ষতি এড়ানো যায়।
৪ নভেম্বর ইউরোপীয় কমিশন, এনিসা ও ইউরোপোলসহ সংশ্লিষ্ট সংস্থাগুলো যৌথভাবে জানায়, ১১ অক্টোবর থেকে ইউরোপীয় ইউনিয়নের কয়েকটি দেশে বাণিজ্যিক শীতলীকরণ ব্যবস্থা সাইবার নিরাপত্তা ঘটনার শিকার হয়েছে। সংস্থাগুলো আক্রান্ত ব্যবস্থার ঝুঁকি কমাতে দ্রুত ব্যবস্থা নেওয়ার পরামর্শ দেয়।
ফ্রান্সের রক্ত সংরক্ষণাগারেও হামলা, তবে নষ্ট হয়নি রক্তের উপাদান
সুপারমার্কেটের ঘটনার পর ফ্রান্সের জাতীয় রক্তসেবা সংস্থা এফএফএসের তিনটি স্থানে শীতলীকরণ ব্যবস্থায় সাইবার হামলার ঘটনা সামনে আসে।
২ নভেম্বরের ঘটনায় হ্যাকাররা সংরক্ষণাগারের তাপমাত্রা ও বরফ গলানোর নিয়ন্ত্রণে পরিবর্তন আনার চেষ্টা করে। এসব স্থানে রক্তরস বা প্লাজমা সংরক্ষণ করা হতো, যা রক্ত পরিসঞ্চালন এবং ওষুধ তৈরিতে ব্যবহৃত হয়।
তবে সংস্থাটির পর্যবেক্ষণ ও সতর্কীকরণ ব্যবস্থা দ্রুত অস্বাভাবিকতা শনাক্ত করে। প্রয়োজনীয় ব্যবস্থা নেওয়ায় কোনো রক্তের উপাদান বা নমুনা নষ্ট হয়নি। কিছু পণ্য সতর্কতামূলকভাবে অন্য স্থানে সরিয়ে নেওয়া হয়।
ফ্রান্সের কর্তৃপক্ষ ঘটনাটি তদন্ত করছে। গুরুত্বপূর্ণ বিষয় হলো, রক্তের সংরক্ষণাগার আক্রান্ত হলেও রোগীদের চিকিৎসা বা রক্ত সরবরাহে কোনো বিঘ্ন ঘটেনি।
ইউক্রেন ও রাশিয়ায় পরমাণু হামলার ভুয়া সতর্কবার্তা
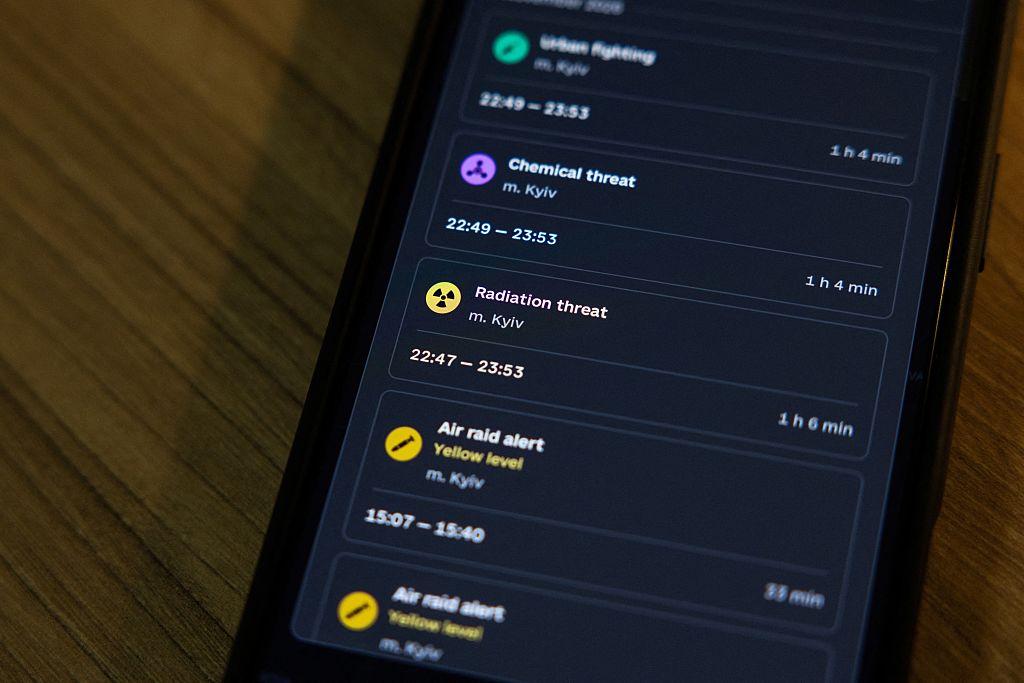
১ নভেম্বর রাতে ইউক্রেনের জরুরি সতর্কবার্তা পাঠানোর অ্যাপ ‘এয়ার অ্যালার্ট’-এ সাইবার হামলা চালানো হয়। এতে কিয়েভসহ বিভিন্ন এলাকার বাসিন্দাদের মোবাইল ফোনে তেজস্ক্রিয়তা, রাসায়নিক হামলা, রাস্তায় সংঘর্ষ এবং সম্ভাব্য পরমাণু হামলার ভুয়া বার্তা পাঠানো হয়।
কিছু বার্তায় রাশিয়ার ওরেশনিক ক্ষেপণাস্ত্রের নামও উল্লেখ করা হয়েছিল। ইউক্রেনের বিমানবাহিনী জানায়, অ্যাপটি শত্রুপক্ষের অনুপ্রবেশের শিকার হয়ে থাকতে পারে। নাগরিকদের আতঙ্কিত না হয়ে সরকারি তথ্য অনুসরণ করার পরামর্শ দেওয়া হয়।
কিয়েভের একটি স্মার্টফোনে জরুরি সতর্কবার্তার দৃশ্য। ছবি: রোমান পিলিপেই / এএফপি / গেটি ইমেজেস
ঘটনার কয়েক ঘণ্টার মধ্যে রাশিয়ার জরুরি পরিস্থিতি মন্ত্রণালয়ের একটি মোবাইল অ্যাপেও সাইবার হামলার খবর আসে। সেখানে রাশিয়ার বিভিন্ন অঞ্চলে পরমাণু ওয়ারহেড ছোড়ার ভুয়া বার্তা প্রচার করা হয়।
দুই দেশের কর্তৃপক্ষই অ্যাপে অননুমোদিত প্রবেশের কথা জানায়। তবে হামলা দুটি একই গোষ্ঠী চালিয়েছে কি না, কিংবা এর মধ্যে কোনো সমন্বয় ছিল কি না, তা নিশ্চিত হয়নি।
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, ওই সময় ইউক্রেন বা রাশিয়ার বিরুদ্ধে কোনো পরমাণু হামলা ঘটেনি। সতর্কবার্তাগুলো ছিল ভুয়া। রয়টার্স জানিয়েছে, হামলাকারীদের পরিচয়ও স্বাধীনভাবে নিশ্চিত করা যায়নি।
বিন্যান্স থেকে ৬৩০ কোটি ডলারের ডিজিটাল সম্পদ চুরি
২৯ অক্টোবর বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি বিনিময় প্ল্যাটফর্ম বিন্যান্সের হট ওয়ালেট থেকে বিপুল পরিমাণ ডিজিটাল সম্পদ সরিয়ে নেওয়া হয়। প্রতিষ্ঠানটি ৩০ অক্টোবর প্রকাশিত বিবৃতিতে প্রায় ৬৩০ কোটি ডলারের ক্ষতির কথা জানায়।
হট ওয়ালেট হলো ইন্টারনেটের সঙ্গে যুক্ত ডিজিটাল সম্পদের ওয়ালেট, যেখান থেকে দ্রুত লেনদেন করা যায়। হ্যাকাররা বিন্যান্সের এই ব্যবস্থার নিরাপত্তা দুর্বলতা কাজে লাগিয়ে অননুমোদিত লেনদেন সম্পন্ন করে।
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান চেইনঅ্যানালাইসিস ও এলিপটিকের তদন্তে উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট ‘ট্রেডারট্রেইটর’ নামের হ্যাকিং গোষ্ঠীর সম্পৃক্ততার তথ্য উঠে আসে। যুক্তরাষ্ট্রের তদন্তকারী সংস্থা এফবিআইও উত্তর কোরিয়াকে দায়ী করেছে বলে একাধিক প্রযুক্তি ও আর্থিক সংবাদমাধ্যম জানিয়েছে।
বিন্যান্স জানিয়েছে, গ্রাহকদের সম্পদের ক্ষতি প্রতিষ্ঠান নিজস্ব তহবিল ও সুরক্ষা তহবিল থেকে পূরণ করবে। প্রতিষ্ঠানটির ৩ নভেম্বরের আপডেট অনুযায়ী, ক্ষতিগ্রস্ত সম্পদের প্রায় ৯৮ শতাংশ পুনরায় পূরণ করা হয়েছিল এবং প্রায় ২৮৫ কোটি ডলারের সম্পদ জব্দ বা আটকে দেওয়া সম্ভব হয়েছিল।
তবে এখানে একটি পার্থক্য মনে রাখা দরকার। ৬৩০ কোটি ডলারের এই ঘটনা বিন্যান্সের হট ওয়ালেট থেকে ডিজিটাল সম্পদ চুরির ঘটনা। এর অর্থ এই নয় যে প্রতিটি গ্রাহকের ব্যক্তিগত অ্যাকাউন্ট থেকে সরাসরি ওই অর্থ কেটে নেওয়া হয়েছে। বিন্যান্স দাবি করেছে, গ্রাহকদের ক্ষতি তাদের বহন করতে হবে না।
এআই কি সাইবার হামলাকে আরও ভয়ংকর করে তুলছে?
সাম্প্রতিক ঘটনাগুলোর মধ্যে কৃত্রিম বুদ্ধিমত্তার ভূমিকা নিয়ে সবচেয়ে বেশি আলোচনা হচ্ছে। কারণ, এআই প্রযুক্তি এখন সফটওয়্যার ও তথ্যপ্রযুক্তি ব্যবস্থার নিরাপত্তা দুর্বলতা শনাক্ত করতে আগের তুলনায় অনেক বেশি সক্ষম।
দ্য গার্ডিয়ানের প্রতিবেদনে বলা হয়েছে, এআই প্রতিষ্ঠান অ্যানথ্রপিকের ‘মিথোস’ মডেল প্রকাশের পর বড় প্রযুক্তি প্রতিষ্ঠানগুলোর শনাক্ত করা নিরাপত্তা দুর্বলতার সংখ্যা আট গুণ বেড়েছে বলে সংশ্লিষ্ট প্রযুক্তি বিশ্লেষণে দাবি করা হয়েছে।
অন্যদিকে, ওপেনএআইয়ের একটি এআই-চালিত প্রযুক্তি সহায়তায় পিএইচপি প্রোগ্রামিং ভাষার একটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হয়। পিএইচপি বিশ্বজুড়ে বহু ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে ব্যবহৃত হয়। ২১ অক্টোবর ওপেনএআই জানায়, তাদের গবেষণা উদ্যোগের অংশ হিসেবে ত্রুটিটি শনাক্ত করা হয়েছিল এবং সংশ্লিষ্ট প্রযুক্তি প্রতিষ্ঠানগুলোর সঙ্গে সমন্বয় করে সমাধানের ব্যবস্থা নেওয়া হয়।
তবে এখানে গুরুত্বপূর্ণ পার্থক্য রয়েছে। নিরাপত্তা দুর্বলতা শনাক্তের সংখ্যা বেড়ে যাওয়া মানেই সফল সাইবার হামলার সংখ্যা একই হারে বেড়ে যাওয়া নয়। এমনকি সাম্প্রতিক ফ্রিজ হামলার ক্ষেত্রেও এআই ব্যবহারের প্রমাণ পাওয়া যায়নি। যুক্তরাজ্যের সাইবার নিরাপত্তা কেন্দ্রের পরিচালক পল চিচেস্টারের মতে, ফ্রিজের নিয়ন্ত্রণ ব্যবস্থায় প্রবেশ করতে হ্যাকারদের এআইয়ের প্রয়োজন হয়নি। কিছু যন্ত্রের ডিফল্ট পাসওয়ার্ড প্রস্তুতকারকের নির্দেশিকাতেই প্রকাশিত ছিল।
রাশিয়ার সংশ্লিষ্টতা কি প্রমাণিত?
ইউরোপের বিভিন্ন দেশের ফ্রিজে হামলার পেছনে রাশিয়ার সংশ্লিষ্টতা নিয়ে আলোচনা হচ্ছে। সাইবার নিরাপত্তা প্রতিষ্ঠান লুপোভিসের প্রধান নির্বাহী জেভিয়ার বেলেকেন্স জানিয়েছেন, তাঁদের তৈরি পরীক্ষামূলক ফাঁদে ধরা পড়া হ্যাকারদের কিছু কৌশলের সঙ্গে অতীতে রুশ হ্যাকারদের ব্যবহৃত কৌশলের মিল রয়েছে।
বিন্যান্সের প্রতীকসহ ক্রিপ্টোকারেন্সি ও ডিজিটাল নিরাপত্তার প্রতীকী ছবি।
তবে তিনি স্পষ্ট করেছেন, হামলাকারীরা রাশিয়ার কোনো গোষ্ঠী কি না, তা নিশ্চিতভাবে বলা যাচ্ছে না।
অন্যদিকে, বিন্যান্সে হামলার ক্ষেত্রে উত্তর কোরিয়ার সংশ্লিষ্টতার বিষয়ে এফবিআই ও ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠানগুলোর বক্তব্য রয়েছে। ইউক্রেন ও রাশিয়ার জরুরি সতর্কবার্তার অ্যাপে হামলার দায়ও এখন পর্যন্ত কোনো নির্দিষ্ট রাষ্ট্রের ওপর নিশ্চিতভাবে আরোপ করা যায়নি।
অর্থাৎ সব হামলার পেছনে রাশিয়া, উত্তর কোরিয়া কিংবা অন্য কোনো একটি রাষ্ট্র রয়েছে, এমন দাবি সঠিক নয়।
ফিনল্যান্ডে সাইবার হামলার প্রবণতা বাড়ছে
রাশিয়ার সঙ্গে প্রায় ১ হাজার ৩৪০ কিলোমিটার সীমান্ত রয়েছে ফিনল্যান্ডের। ইউক্রেনে রাশিয়ার পূর্ণমাত্রার আগ্রাসন শুরুর পর দেশটিতে সাইবার নিরাপত্তা নিয়ে উদ্বেগ বেড়েছে।
ফিনল্যান্ডের জাতীয় সাইবার নিরাপত্তা কেন্দ্রের তথ্য অনুযায়ী, ২০২৫ সালে দেশটিতে প্রায় ২১ হাজার সাইবার নিরাপত্তা ঘটনা নথিভুক্ত হয়েছিল। ২০২২ সালে এ সংখ্যা ছিল প্রায় ১৩ হাজার।
এ ছাড়া ২০২৬ সালে দেশটির সরকারি তথ্যপ্রযুক্তি ব্যবস্থার সঙ্গে যুক্ত প্রায় ৫০ হাজার ব্যবহারকারীর তথ্য একটি বড় নিরাপত্তা লঙ্ঘনের ঘটনায় ঝুঁকিতে পড়ে। তবে এর অর্থ এই নয় যে ৫০ হাজার সরকারি মোবাইল ফোন হ্যাকারদের সম্পূর্ণ নিয়ন্ত্রণে চলে গিয়েছিল। ঘটনাটি ছিল সরকারি তথ্যপ্রযুক্তি ব্যবস্থার ব্যবহারকারীদের তথ্যসংক্রান্ত নিরাপত্তা লঙ্ঘন।
যুক্তরাজ্যের তিন দিনের খাবার ও পানি মজুতের পরামর্শ: যুদ্ধের প্রস্তুতি?
যুক্তরাজ্য সরকার ‘বি রেডি’ নামে একটি নাগরিক প্রস্তুতি প্রচারাভিযান চালু করেছে। এতে আবহাওয়া, বিদ্যুৎ বিভ্রাট, সাইবার হামলা কিংবা অন্য কোনো জরুরি পরিস্থিতিতে অন্তত তিন দিন নিজের প্রয়োজন মেটানোর মতো খাবার ও পানি ঘরে রাখার পরামর্শ দেওয়া হয়েছে।
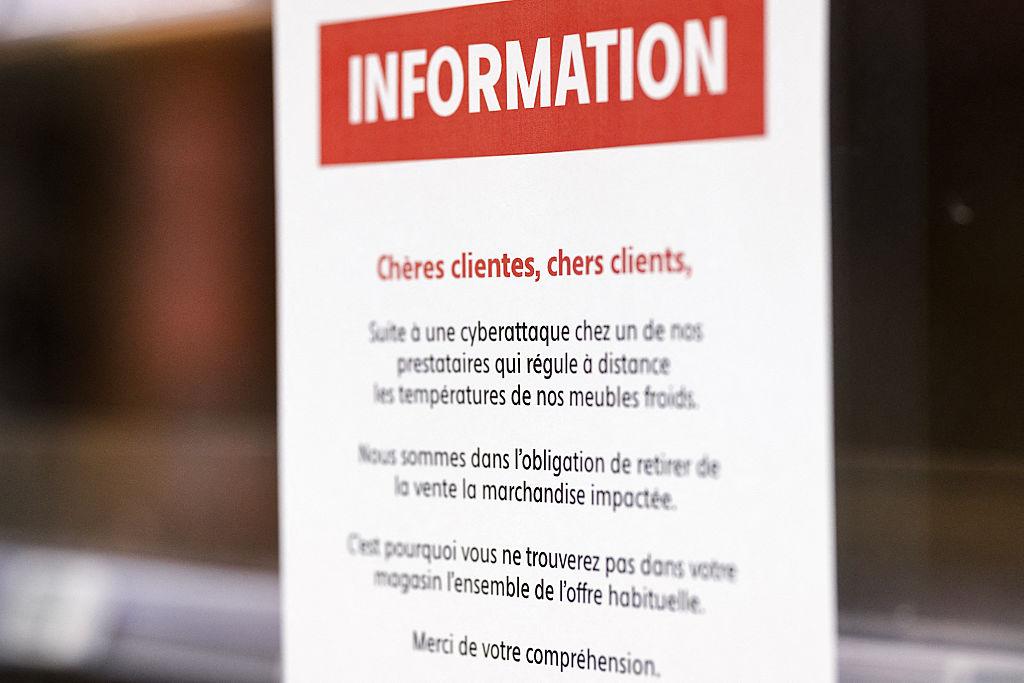
ফ্রান্সের সুপারমার্কেটে সাইবার হামলার পর ক্রেতাদের জন্য টাঙানো নোটিশ। ছবি: ফ্রেড তান্নো / এএফপি।
সরকারের নির্দেশিকায় প্রতিজনের জন্য প্রতিদিন তিন লিটার পানির কথা বলা হয়েছে। অর্থাৎ তিন দিনের জন্য একজনের ন্যূনতম পানির পরিমাণ নয় লিটার। পাশাপাশি দীর্ঘদিন ভালো থাকে এমন খাবার, টর্চ, ব্যাটারি, পাওয়ার ব্যাংক, প্রয়োজনীয় ওষুধ ও কিছু নগদ অর্থ রাখার কথাও বলা হয়েছে।
এটিকে আসন্ন যুদ্ধ, পরমাণু হামলা কিংবা নিশ্চিত বিদ্যুৎ বিপর্যয়ের সরকারি সতর্কতা হিসেবে ব্যাখ্যা করা ঠিক হবে না। এটি বিভিন্ন ধরনের জরুরি পরিস্থিতিতে নাগরিকদের প্রস্তুত রাখার সাধারণ নির্দেশনা।
তাহলে কি বিশ্ব সাইবার হামলার মহামারির মুখে?
বিশেষজ্ঞদের বক্তব্যে এ বিষয়ে দুটি দৃষ্টিভঙ্গি দেখা যাচ্ছে।
যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্রের প্রধান রিচার্ড হর্ন মনে করেন, এআইয়ের কারণে হ্যাকাররা আগের তুলনায় দ্রুত ও ব্যাপকভাবে প্রযুক্তিগত দুর্বলতা খুঁজে পেতে পারে। তাঁর আশঙ্কা, আগামী কয়েক বছরে বিদ্যুৎকেন্দ্র, বিমানবন্দর ও হাসপাতালের মতো গুরুত্বপূর্ণ অবকাঠামোও এআই-সহায়তাপ্রাপ্ত সাইবার হামলার লক্ষ্য হতে পারে।
অন্যদিকে, যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্রের সাবেক প্রধান সিয়ারান মার্টিন সাম্প্রতিক ঘটনাগুলোকে নজিরবিহীন বলে মনে করেন না। তাঁর মতে, ২০১৭ সালের নটপেটিয়া ও ওয়ানাক্রাইয়ের মতো বড় সাইবার হামলা এবং ২০২১ সালে র্যানসমওয়্যার হামলার ব্যাপক বৃদ্ধির ঘটনাও বিশ্ব দেখেছে। কয়েক বছর পরপর এ ধরনের হামলার ঢেউ দেখা যায়।
তাঁর বক্তব্যের অর্থ, বর্তমান পরিস্থিতি উদ্বেগজনক হলেও একে অবধারিত বৈশ্বিক সাইবার বিপর্যয় হিসেবে দেখার মতো প্রমাণ এখনো নেই।
সাধারণ মানুষের কী সতর্কতা নেওয়া উচিত?
বিশেষজ্ঞদের পরামর্শ অনুযায়ী, ব্যক্তি ও ব্যবসাপ্রতিষ্ঠান উভয়েরই কয়েকটি বিষয়ে গুরুত্ব দেওয়া প্রয়োজন। যেমন- ইন্টারনেট সংযুক্ত যন্ত্রের সফটওয়্যার নিয়মিত হালনাগাদ করতে হবে। রাউটার, স্মার্ট ডিভাইস ও অন্যান্য যন্ত্রের ডিফল্ট পাসওয়ার্ড পরিবর্তন করতে হবে। প্রয়োজন না থাকলে কোনো যন্ত্রকে সরাসরি ইন্টারনেটের সঙ্গে যুক্ত রাখা উচিত নয়। গুরুত্বপূর্ণ অ্যাকাউন্টে দুই ধাপের নিরাপত্তা ব্যবস্থা চালু রাখতে হবে। জরুরি সতর্কবার্তা পাওয়ার ক্ষেত্রে শুধু একটি অ্যাপের ওপর নির্ভর না করে সরকারি ওয়েবসাইট, স্থানীয় কর্তৃপক্ষ ও নির্ভরযোগ্য সংবাদমাধ্যমের তথ্য মিলিয়ে দেখতে হবে। অজানা লিংক, ভুয়া জরুরি বার্তা এবং সামাজিক যোগাযোগমাধ্যমে ছড়িয়ে পড়া আতঙ্ক সৃষ্টিকারী পোস্ট যাচাই না করে শেয়ার করা উচিত নয়।
সাম্প্রতিক ঘটনাগুলো দেখিয়েছে, সাইবার হামলা এখন শুধু কম্পিউটার বা ব্যাংকের মধ্যে সীমাবদ্ধ নেই। সুপারমার্কেটের ফ্রিজ, রক্ত সংরক্ষণাগার, জরুরি সতর্কবার্তা ব্যবস্থা থেকে শুরু করে কোটি কোটি ডলারের ডিজিটাল সম্পদও এর লক্ষ্য হতে পারে।
তবে প্রতিটি ঘটনার পেছনে একই গোষ্ঠী, একই উদ্দেশ্য কিংবা এআইয়ের ভূমিকা রয়েছে, এমন ধারণা ভুল। আতঙ্ক নয়, প্রয়োজন তথ্য যাচাই, প্রযুক্তিগত নিরাপত্তা এবং দায়িত্বশীল প্রস্তুতি।
মিয়ানমারের ওপর চাপ ছাড়া রোহিঙ্গা প্রত্যাবাসন সম্ভব নয়: শামা ওবায়েদের
ডেস্ক নিউজ প্রকাশিত: রবিবার, ৮ নভেম্বর, ২০২৬, ৬:২১ পিএম
পররাষ্ট্র প্রতিমন্ত্রী শামা ওবায়েদ বলেছেন, প্রথাগত কূটনৈতিক তৎপরতার মাধ্যমে রোহিঙ্গা সংকটের দীর্ঘমেয়াদি সমাধান সম্ভব নয়। এ সমস্যা মোকাবিলায় আন্তর্জাতিক সম্প্রদায়ের মাধ্যমে মিয়ানমারের ওপর চাপ সৃষ্টি করতে হবে।
রোববার (০৮ নভেম্বর) রাজধানীর সিরডাপ মিলনায়তনে আয়োজিত এক সংলাপে তিনি এসব কথা বলেন।
শামা ওবায়েদ বলেন, রোহিঙ্গা সমস্যা একটি রাজনৈতিক সংকট। প্রচলিত কূটনৈতিক চ্যানেলের মাধ্যমে সব সময় এ সমস্যার সমাধান হবে বলে মনে করাও অবুঝের মতো হবে। এ সংকট নিরসনে মিয়ানমার সরকার ও আরাকান আর্মির সঙ্গে বাংলাদেশ যোগাযোগ করছে বলেও জানান তিনি।
আরও দ্রুত ও নির্ভরযোগ্য সংবাদ পেতে
আমাদের Google News ফলো করুন
এবং নিয়মিত আপডেটের জন্য
WhatsApp Channel–এ যুক্ত থাকুন।
প্রতিমন্ত্রী বলেন, “আমরা মিয়ানমার সরকারের সাথেও কথা বলছি, আরাকান আর্মির সাথেও আমরা যোগাযোগ স্থাপন করছি এবং কথা বলছি। বিকজ দ্যা রিয়েলিটি ইজ ইন্টারন্যাশনাল কমিউনিটিও বুঝে মিয়ানমারের ভেতরে রাজনৈতিক যে অবস্থা, এই অবস্থাটা ইজ ভেরি ভোলেটাইল।”
প্রায় ১৩ লাখ রোহিঙ্গার মধ্যে প্রতিবছর বিপুলসংখ্যক শিশুর জন্ম হচ্ছে। অন্যদিকে, পর্যাপ্ত তহবিলের অভাবে সংকট আরও জটিল হয়ে উঠছে বলে উল্লেখ করেন তিনি।
শামা ওবায়েদ বলেন, বাংলাদেশের পক্ষ থেকে ঐক্যবদ্ধভাবে উদ্যোগ নিতে হলে সব রাজনৈতিক দলকে একসঙ্গে আন্তর্জাতিক সম্প্রদায়ের কাছে বিষয়টি তুলে ধরতে হবে। মিয়ানমারের বিভিন্ন পক্ষের ওপর চাপ সৃষ্টি করে একটি সমঝোতায় পৌঁছাতে আন্তর্জাতিক সম্প্রদায়কে ভূমিকা রাখতে হবে।
সংকট সমাধানে জাতিসংঘে উত্থাপিত প্রস্তাবের প্রসঙ্গ তুলে তিনি বলেন, রোহিঙ্গাদের স্বদেশে সম্মানজনক, নিরাপদ ও স্বেচ্ছামূলক প্রত্যাবাসনের জন্য সুস্পষ্ট রোডম্যাপ তৈরি করা জরুরি। পাশাপাশি রাখাইনে সহিংসতা বন্ধ এবং অপরাধীদের জবাবদিহি নিশ্চিত করতে হবে।
শাড়ি-কাণ্ডের রেশ না কাটতেই নতুন মামলায় তানজিন তিশা
ডেস্ক নিউজ প্রকাশিত: রবিবার, ৮ নভেম্বর, ২০২৬, ৬:১২ পিএম
শাড়ি-কাণ্ডের বিতর্কের মধ্যেই নতুন আইনি জটিলতায় পড়েছেন অভিনেত্রী তানজিন তিশা। সামাজিক যোগাযোগমাধ্যমে আপত্তিকর ছবি প্রকাশ ও বিভ্রান্তিকর তথ্য ছড়ানোর অভিযোগে তাঁর বিরুদ্ধে ঢাকার আদালতে মানহানির মামলা করেছেন ফ্যাশন ডিজাইনার ও ভেলমেট-ইয়ুথ ম্যাগাজিনের সম্পাদক সানায়া আনাম ওয়াফিকা চৌধুরী।
রোববার (০৮ নভেম্বর) ঢাকা মেট্রোপলিটন ম্যাজিস্ট্রেট কামাল হোসেনের আদালতে মামলাটি দায়ের করা হয়। বাদীর জবানবন্দি গ্রহণের পর অভিযোগটি তদন্তের জন্য পুলিশ ব্যুরো অব ইনভেস্টিগেশনকে (পিবিআই) নির্দেশ দিয়েছেন আদালত। আগামী ২১ জানুয়ারির মধ্যে তদন্ত প্রতিবেদন জমা দিতে বলা হয়েছে।
বিষয়টি নিশ্চিত করেছেন বাদীপক্ষের আইনজীবী শুভ্র সিনহা রায়। এর আগে গত ২৮ অক্টোবর তানজিন তিশাকে আইনি নোটিশ পাঠিয়েছিলেন তিনি।
আরও দ্রুত ও নির্ভরযোগ্য সংবাদ পেতে
আমাদের Google News ফলো করুন
এবং নিয়মিত আপডেটের জন্য
WhatsApp Channel–এ যুক্ত থাকুন।
মামলার অভিযোগে বলা হয়েছে, ঢাকা চিফ মেট্রোপলিটন ম্যাজিস্ট্রেট আদালত ও নির্বাহী ম্যাজিস্ট্রেট আদালতে তানজিন তিশার বিরুদ্ধে বাদীর করা দুটি পৃথক মামলা বিচারাধীন রয়েছে। এসব মামলা দায়েরের পর প্রতিহিংসার বশবর্তী হয়ে গত ২৭ অক্টোবর তিশা তাঁর যাচাইকৃত ফেসবুক পেজ থেকে বাদীকে নিয়ে আপত্তিকর ছবি ও ভুল তথ্য প্রকাশ করেন। একই সঙ্গে গণমাধ্যমের কাছেও বাদী সম্পর্কে বিভ্রান্তিকর তথ্য তুলে ধরেন বলে অভিযোগ করা হয়েছে।
মামলায় আরও উল্লেখ করা হয়, গত বছরের ৭ নভেম্বর তিশা তাঁর ফেসবুক মেসেঞ্জার থেকে বাদীকে ফোন করে ভাইরাল করার হুমকি দিয়েছিলেন। সে সময় তিনি বলেন, ‘ফেমাস হইলে বইলো, আমি তোমার ছবি আপলোড করে দিবো নে।’
অভিযোগ অনুযায়ী, গত ২৭ অক্টোবর বাদীর অজান্তে একজন নারীকে চুম্বনের একটি ছবি ফেসবুকে প্রকাশ করেন তিশা। একই সঙ্গে দুই নাবালক শিশুর ছবিও পোস্ট করা হয়। এ ছাড়া বাদীকে নিয়ে বিভ্রান্তিকর বক্তব্য দেওয়ার অভিযোগ আনা হয়েছে তাঁর বিরুদ্ধে।
ওই পোস্টে তিশা লিখেছিলেন, ‘সেখানে এ দুজন এক কেন? এই দুই বোনের মিলিত হয়ে এত ঘৃণা কেন? একজনকে তো মামলা আগে দেখিওনি।’
বাদীর দাবি, ২৭ অক্টোবর রাত ১১টার দিকে বিষয়টি তাঁর নজরে আসে। পরদিন আইনজীবীর মাধ্যমে রেজিস্ট্রি ডাকযোগে তানজিন তিশাকে আইনি নোটিশ পাঠানো হয়। নোটিশে দুই দিনের মধ্যে আপত্তিকর ছবি ও তথ্য সরিয়ে নেওয়ার অনুরোধ জানানো হয়েছিল। তবে নির্ধারিত সময়ের মধ্যে সেগুলো অপসারণ করা হয়নি।
এ ছাড়া বিভিন্ন ব্যক্তির কাছে বাদী সম্পর্কে আপত্তিকর মন্তব্য করা এবং নিজের জনপ্রিয়তা কাজে লাগিয়ে ভাইরাল হওয়ার উদ্দেশ্যে তিনি মামলা করেছেন বলে কটূক্তি করার অভিযোগও আনা হয়েছে। এসব কর্মকাণ্ডের কারণে সামাজিক মর্যাদা ও সম্মান ক্ষুণ্ন হয়েছে বলে মামলায় দাবি করেছেন বাদী।